當 AI 讓「自建照護系統」變簡單:在功能之外,長照機構不可忽視的資安與法規風險

近年來,AI 輔助工具與對話式生成程式碼(Vibe Coding)蔚為風潮。即使沒有深厚的資訊工程背景,只要清楚描述業務需求,照護團隊也能在短時間內產出排班、交班或資料查詢等工具的介面雛形。這種開發模式,確實讓照護工作場域的創新流程能以極快的速度轉化為實際操作工具(Harkar, 2026)。
然而,一套成熟且合規的照護系統,真正的核心往往藏在使用者看不到的底層架構。長輩與住民的資料存放在何處?誰有權限查閱?出現異常連線時是否能即時攔截?遭遇意外時備份能否順利還原?這些環節直接決定了機構資料的安全性,以及日常照護能否不中斷運作。
AI 工具可以大幅縮短功能開發的時間,但涉及機密敏感個資的系統架構、資安防禦與事故應變,依然需要專業的架構設計與長期的經驗投入。
自建照護系統,最常被忽略的 5 大「隱形風險」
開發系統初期,團隊通常把重心放在「表單好不好填」、「紀錄能不能查」等前端功能。至於後端的存取權限控管、資料傳輸路徑與災難復原機制,往往被推遲到系統上線後再說。
對於高度仰賴日常紀錄的照護機構而言,這些被忽略的細節,將在危機發生時轉化為嚴重的營運負擔:
這些挑戰並非自建系統所獨有;評估專業商用系統或自建工具時,都應確認系統是否在架構初期就導入資安管理制度,並配備持續維運的專業團隊。
臺灣法規與政策的嚴格紅線:合規不只是「把資料存起來」
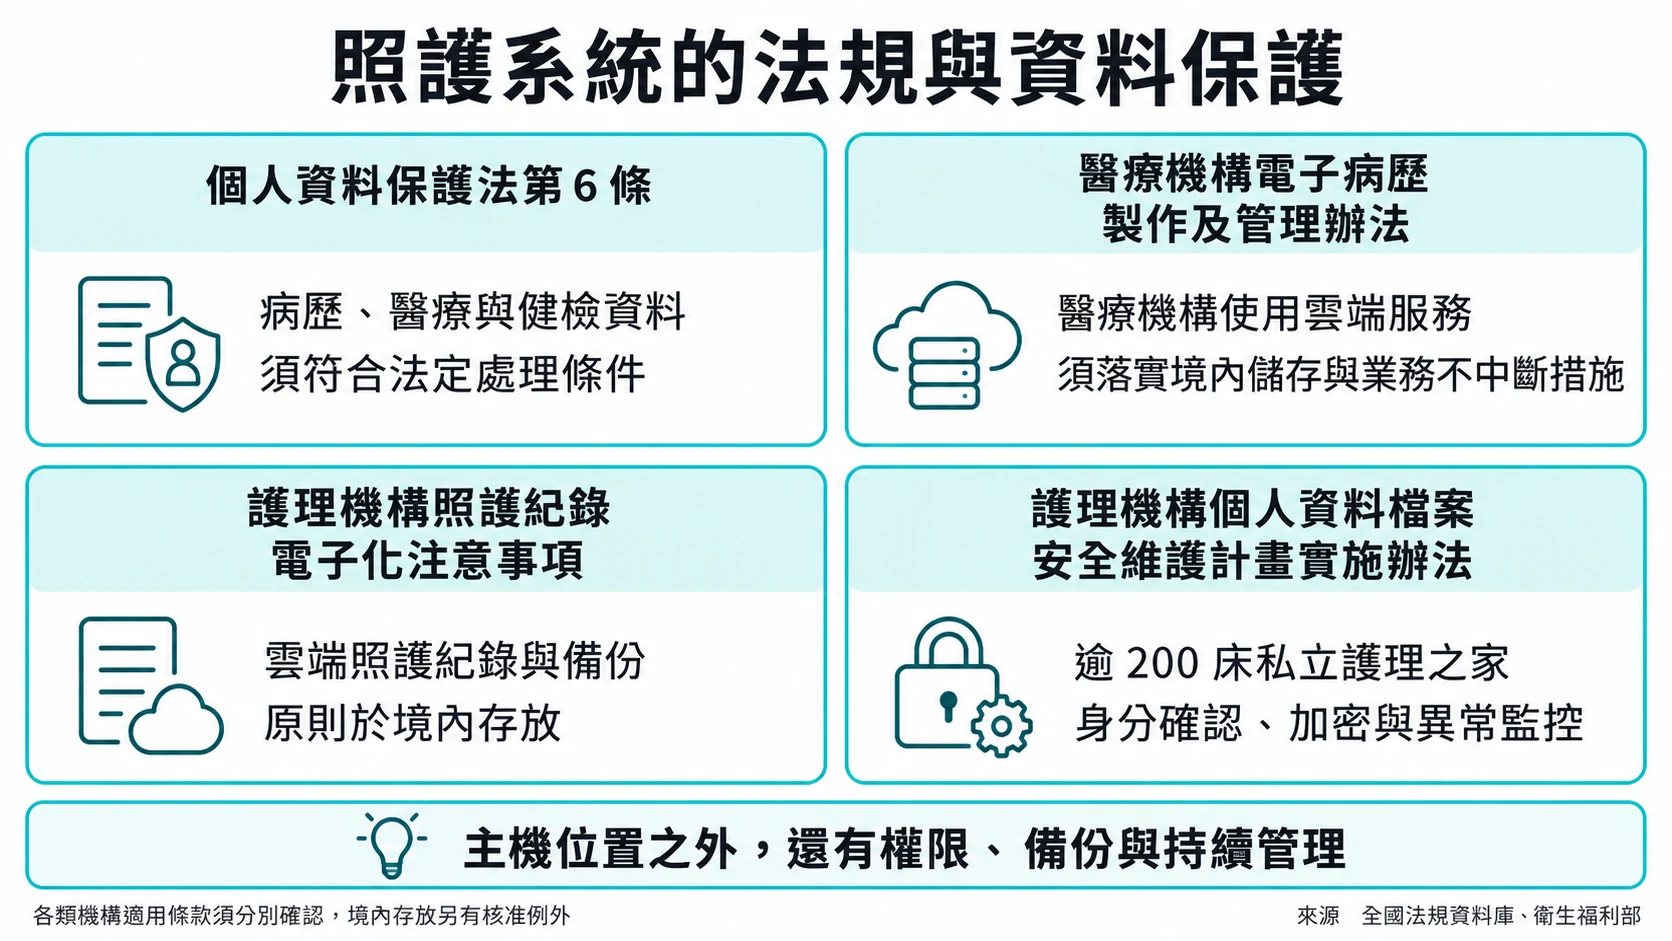
照護資訊系統所經手的內容,絕非一般行政庶務資料。住民的身分識別資料受《個人資料保護法》保護;其中涉及病歷、醫療或健康檢查的資料,更屬於《個人資料保護法》第 6 條規範的特種個人資料,蒐集、處理或利用時須符合該條所定的法定例外情形,並落實相關保護要求。原本基於照護目的取得的資料,不能任意匯入未經資安與個資合規評估的外部 AI 工具或測試平台。
此外,不同主管機關與機構型態,各有明確的資安法令要求:
1. 醫療機構採用雲端服務:首重境內儲存與業務不中斷
根據《醫療機構電子病歷製作及管理辦法》第 8 條規定,醫療機構使用雲端服務製作及儲存電子病歷時,資料儲存地點原則上應設於我國境內(特殊情形經中央主管機關核准者除外)。法規同時明確要求機構必須具備風險控管方案、確保醫療業務不因系統中斷而受影響,並對雲端服務商建立實質監督與終止服務後的資料移轉機制。
2. 護理機構電子照護紀錄:嚴格要求帳號權限、完整稽核軌跡與備份
衛福部頒布的《護理機構照護紀錄電子化注意事項》載明,護理機構應管理同仁的帳號與存取權限,完整保存紀錄存取與修改的歷史軌跡,並建立備份機制。照護紀錄存放在雲端時,儲存設備與備份原則上同樣應位於境內,特殊情形經中央主管機關核准者除外。這代表單純「把紀錄數位化存入資料庫」,並不足以涵蓋相關管理與保護要求。
3. 個資安全維護計畫與外洩通報責任
《護理機構個人資料檔案安全維護計畫實施辦法》針對開放床數超過 200 床的私立護理之家,明確規範了身分驗證、個資隱碼、傳輸加密、存取控制與異常行為監控等具體措施。依第 17 條之 1,國際傳輸、事故通報與迅速應變等指定條款,也準用於公私立居家護理所、公立護理之家及開放床數 200 床以下的私立護理之家。機構切勿因自身規模較小,而誤認無須承擔個資安全責任。
若機構自行建置的工具串接了外部公有雲 AI 服務,更必須確認該服務的資料留存期限、模型訓練授權、資料中心所在地點與防洩漏機制,並參照衛福部負責任 AI 的管理實務方針進行評估;這類管理指引仍須與適用法令一併理解(衛生福利部,2025a)。
醫院端重大資安事件案例
資安風險帶來的後果不僅是「資料被偷看」,更嚴重的威脅是勒索病毒加密重要檔案,造成醫療照護系統中斷。當醫師無法開啟電子病歷、護理同仁無法調閱給藥明細時,考驗的正是平日建置的架構與應變韌性。以下兩起事件並非 AI 自建系統造成,而是用來說明系統中斷對醫療照護的影響。
- 馬偕紀念醫院應變實務(2025 年 2 月)
遭受勒索軟體攻擊期間,約 500 台電腦受影響,醫師一度無法調閱病歷。院方採取封鎖可疑連線、重設密碼並逐步重灌復原設備等措施,同時啟動手動替代流程維持急診運作。這起事件顯示,真正的系統復原工程涵蓋了實體設備、帳號授權到臨床流程的全面重整,絕非單純「重啟程式」就能解決(沈佩瑤,2025;中央通訊社,2025)。TeamT5 後續依公開情資分析可能的攻擊路徑,並提醒完整經過仍須以事件鑑識結果為準(TeamT5 IR Team, 2025)。

- 彰化基督教醫院分階段復原(2025 年 3 月)
彰基在連假期間遭受攻擊,部分院外掛號服務一度無法使用。後續由衛福部協調資安署專家進駐,協助隔離受感染系統、清除惡意程式並落實防護措施。依衛福部 3 月 4 日公告,核心系統已全面恢復,部分非核心系統仍在修復中。這說明事件處理需要隔離、清除與分階段復原;公開資訊仍不足以確認完整入侵原因(吳哲豪,2025;衛生福利部,2025b)。

這兩起事件提醒所有健康照護機構:當系統遭遇非預期中斷,機構內部是否備妥交班、發藥與紀錄補登的備援 SOP?如果日常高度依賴自建系統,一旦停擺,機構是否有能力承擔相應的營運與法律責任?
智齡照護系統,擁有國際級的資安標準
評估一套適合長照機構的資訊系統,除了操作介面,也需要了解資料如何保存、權限如何管理,以及系統由誰持續維護。
智齡的照護系統建置於 Google Cloud,資料存放在臺灣境內,並透過 Cloudflare 過濾惡意流量。從帳號登入、加密傳輸到每日備份與定期還原演練,讓照護資料在使用、傳送與保存時都有對應的保護措施。
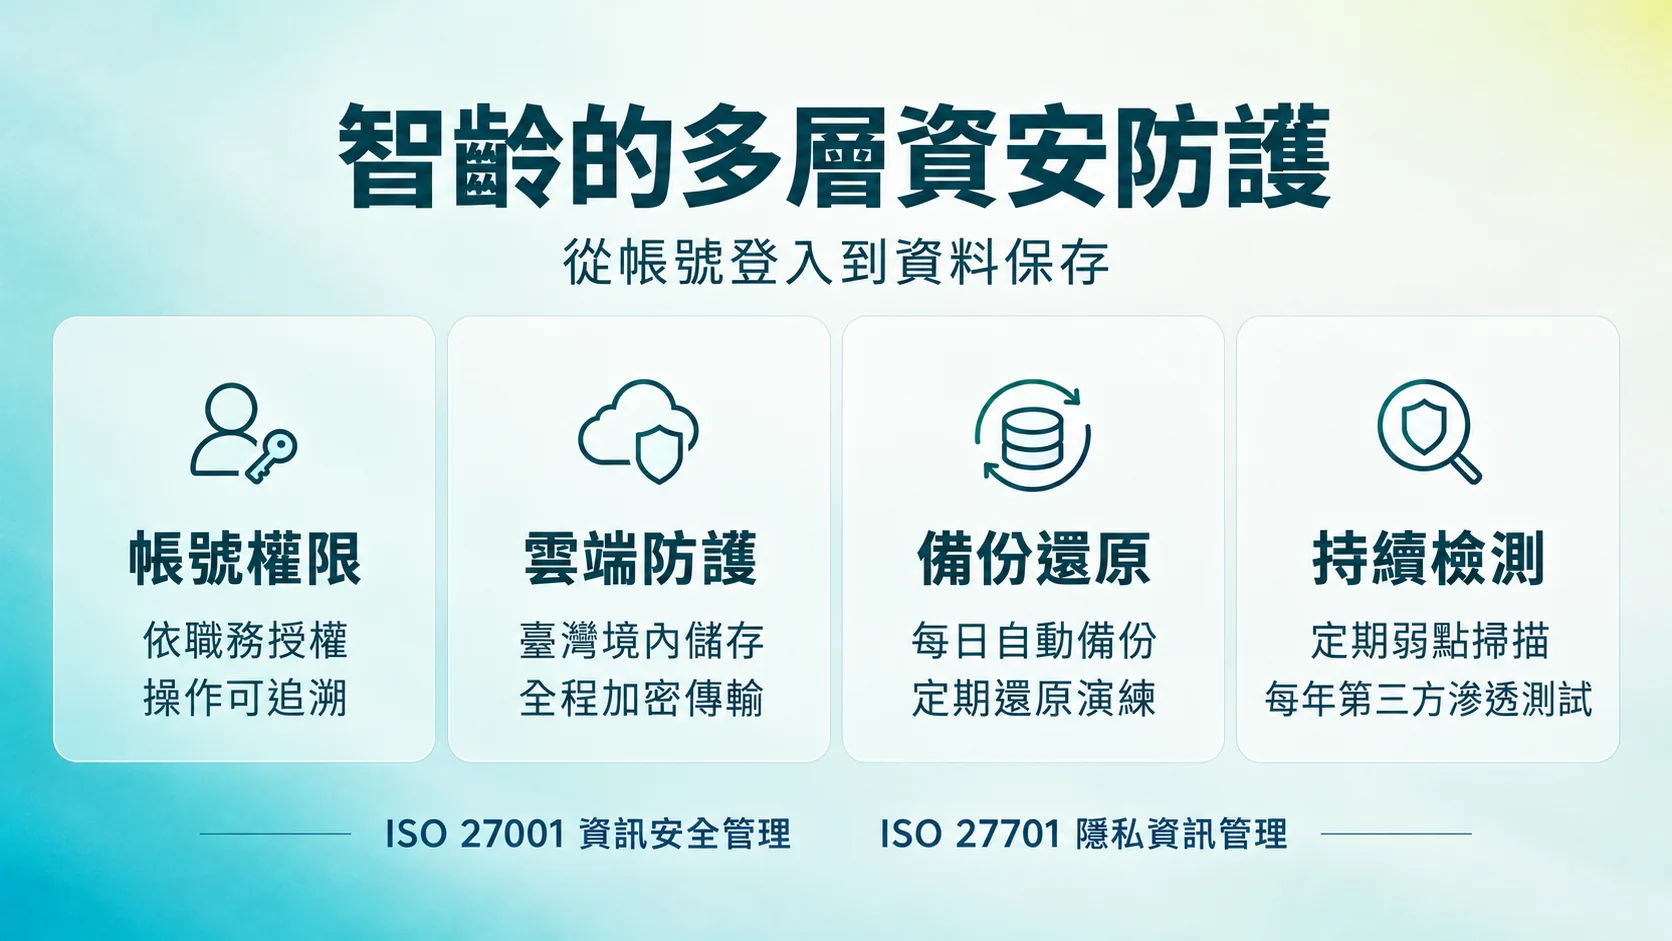
- 依職務管理帳號權限
機構可設定各角色能查閱的資料範圍,並依需求啟用密碼強度、定期換密碼及登入失敗鎖定等功能;操作紀錄可追溯至個人。 - 將安全檢測納入日常維運
版本更新上線前進行原始碼安全檢測,平時定期掃描弱點,每年委託第三方滲透測試,中高風險問題修補後再複測。 - 以驗證制度與事故支援持續把關
通過 ISO 27001 資訊安全管理與 ISO 27701 隱私資訊管理驗證,並投保 AIG 資訊安全保險,提供資安事故發生時的專業應變支援。



常見問題快速解答(FAQ)
法規查核基準說明:本文引述之法規與公開資訊查核基準為 2026 年 10 月。具體法規適用範圍,仍應視機構設立類型、業務性質與資料處理模式進行個別評估。
參考文獻
Harkar, S. (2026, July 24). What is vibe coding? IBM.
TeamT5 IR Team. (2025, March 17). CrazyHunter ransomware attacks targeted Taiwan hospitals. TeamT5.
全國法規資料庫。(無日期)。個人資料保護法,第 6 條。
全國法規資料庫。(無日期)。醫療機構電子病歷製作及管理辦法,第 8 條。
全國法規資料庫。(無日期)。護理機構個人資料檔案安全維護計畫實施辦法。
吳哲豪。(2025 年 3 月 3 日)。彰基醫院遭駭客攻擊已修復 院外掛號系統短暫失靈。中央通訊社。
沈佩瑤。(2025 年 2 月 12 日)。馬偕醫院遭駭500電腦當機 衛福部:無個資外洩、已守住這波。中央通訊社。
中央通訊社。(2025 年 2 月 18 日)。醫院遭駭引關注 資安署規劃關鍵基礎設施深度檢查。
衛生福利部。(2023 年 11 月 2 日)。護理機構照護紀錄電子化注意事項。
衛生福利部。(2025a,5 月 16 日)。符合資安與隱私保護原則的管理辦法。負責任 AI 執行中心。
衛生福利部。(2025b,3 月 4 日)。彰化基督教醫院遭勒索攻擊,衛福部迅速啟動全國資安應變機制。


